タイ高度持続的脅威(APT)市場の規模と成長率
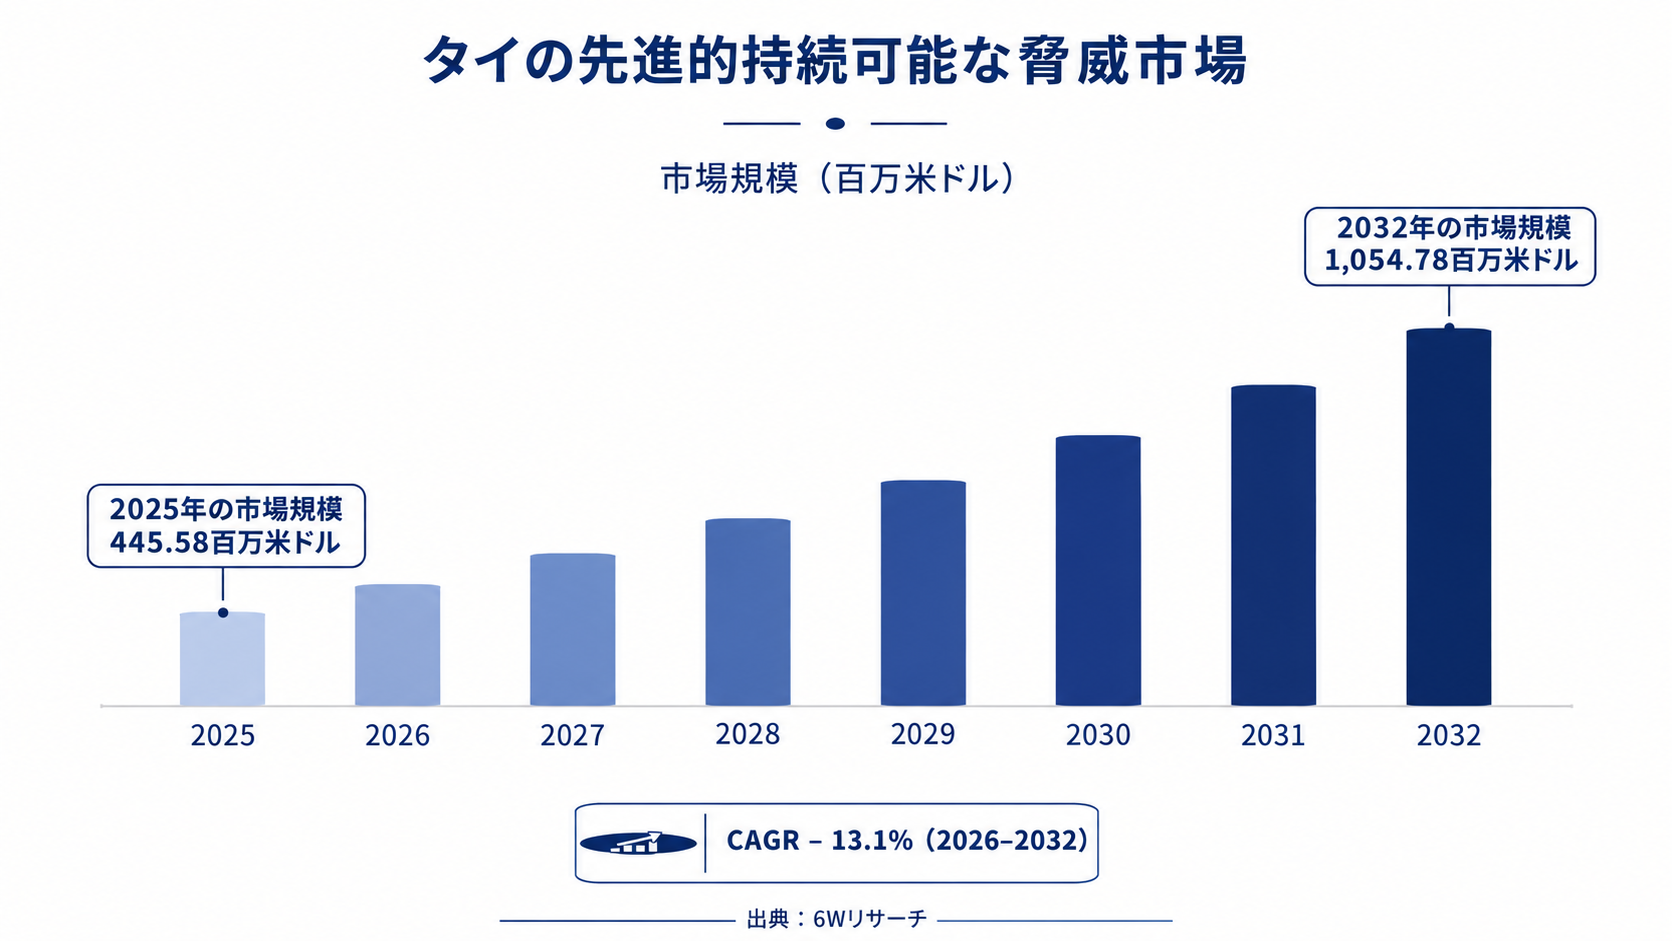
6Wresearchの社内データベースおよび業界インサイトによると、タイの高度持続的脅威(APT)市場は2025年に4億4,558万米ドルの規模となり、2026–2032年に年平均成長率(CAGR)約13.1%で成長して、2032年までに10億5,478万米ドルに達すると予測されています。
タイ高度持続的脅威(APT)市場のハイライト
| レポート指標 | 詳細 |
| レポート名 | タイ高度持続的脅威(APT)市場(2026-2032年) |
| 2025年の市場規模 | 4億4,558万米ドル |
| 2032年の市場規模 | 10億5,478万米ドル |
| 2025–2032年の絶対成長額 | 6億920万米ドル |
| 2026–2032年のCAGR | 13.1% |
| 年間成長率のピーク | 2029年に14.9% |
| 予測期間 | 2026–2032年 |
| 過去データ | 2022–2025年 |
| 基準年 | 2025年 |
| 2025年の主要脅威タイプ | マルウェア(シェア41%) |
| 最も成長が速い脅威タイプ | フィッシング(CAGR 14.6%) |
| 2025年の主要エンドユーザー | 企業(シェア46%) |
| 最も成長が速いエンドユーザー | 中小企業(CAGR 16.2%) |
| 2025年の主要業種 | 銀行・金融サービス・保険(BFSI)(シェア36%) |
| 最も成長が速い業種 | ヘルスケア(CAGR 15.8%) |
| 成長分野 | マネージド検知・対応(MDR)サービス |
| 主なエンドユーザー | 政府機関、銀行および決済事業者、通信事業者、病院、大手製造業、中小企業 |
タイ高度持続的脅威(APT)市場の年別成長率と主な推進要因(2022–2032年)
このグラフは、2022年から2032年までのタイ高度持続的脅威(APT)市場の年間成長率を示しており、過去期間における緩やかな市場発展と、予測期間におけるより力強い拡大を浮き彫りにしています。
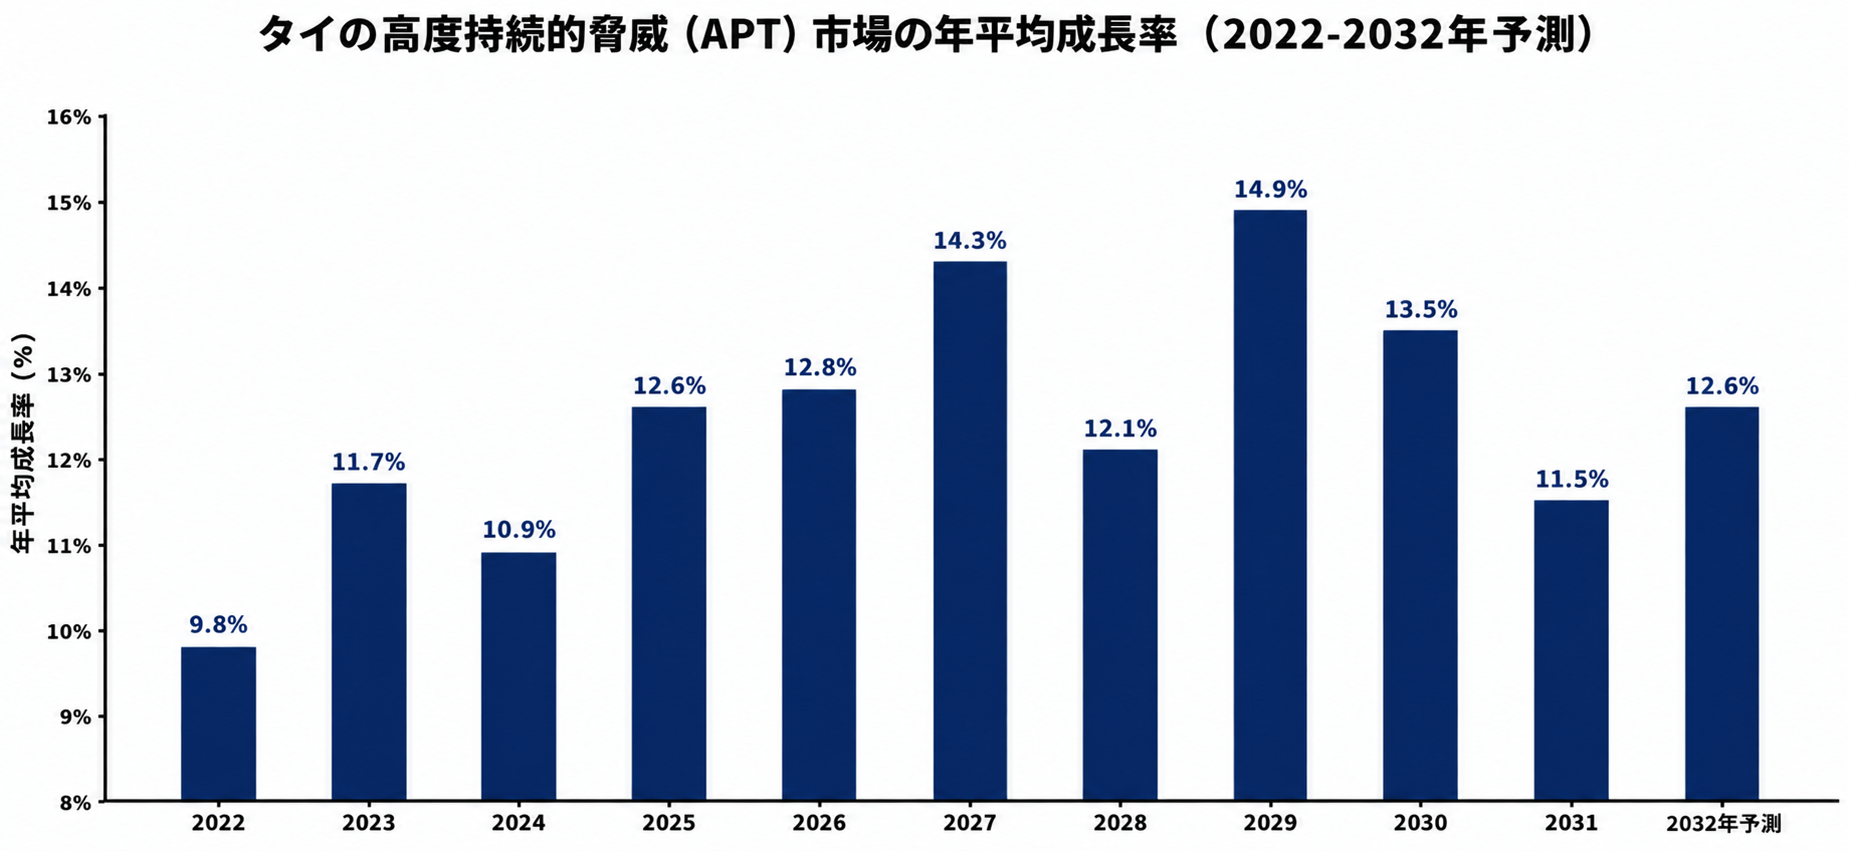
以下の表は、各年の推定年間成長率と、市場の動向に影響を与えた主な要因を示しています。これらの数値は、各年固有の推進要因を明らかにすることを目的としており、個々の年同士を直接比較するためのものではありません。
| 年 | 推定年間成長率(%) | 市場の背景要因 |
| 2022年 | 9.8% | 2022年の国境再開により観光と貿易活動が回復し、先送りされていたセキュリティプロジェクトが小さな基盤から再開されました。 |
| 2023年 | 11.7% | 2023年4月の技術犯罪に関する緊急勅令によりオンライン詐欺への監視が強化され、脅威モニタリングへの支出が増加しました。 |
| 2024年 | 10.9% | 2024会計年度国家予算の成立遅延により公共部門のセキュリティ調達が鈍化し、攻撃件数の増加にもかかわらず成長率は抑えられました。 |
| 2025年 | 12.6% | 2025年初頭にミャンマー拠点の詐欺ネットワークに対する取り締まりが行われたことを受け、国境を越えたサイバー詐欺への関心が高まり、検知分野への投資が加速しました。 |
| 2026年 | 12.8% | 国家サイバーセキュリティ戦略2022–2027の実施と重要インフラに対する監督の強化により、検知・対応分野の契約が増加すると見込まれます。 |
| 2027年 | 14.3% | 東部経済回廊における産業用IoTと5Gの展開により、持続的な侵入キャンペーンの標的が拡大すると見込まれます。 |
| 2028年 | 12.1% | 購入者によるベンダー集約が進み、初期の調達サイクルが成熟することで、直前の急増を経て成長率が平準化すると見込まれます。 |
| 2029年 | 14.9% | 従来型セキュリティ基盤の刷新とAI支援型検知の普及拡大により、期間中で最も強い支出の波が生じると見込まれます。 |
| 2030年 | 13.5% | トリアージと対応の自動化が進むことで、インシデントあたりのサービス時間が減少し、追加的な支出の伸びが抑えられると見込まれます。 |
| 2031年 | 11.5% | 企業における成熟化と、収益規模の拡大に伴う基準効果により、成長率は予測期間中の最低水準まで低下すると見込まれます。 |
| 2032年 | 12.6% | 耐量子計算機暗号への移行と地域のデジタル統合により、新たなセキュリティ刷新の波が生まれ、成長が再び加速すると見込まれます。 |
注記: 本レポートに示す市場規模の推計および成長予測は、入手可能な最新の業界データ、政府刊行物、一次調査の結果を活用した、6Wresearch独自の予測手法に基づいています。
タイ高度持続的脅威(APT)市場の概要
タイ高度持続的脅威(APT)市場の成長は、2022年6月からの個人情報保護法の施行、デジタル決済の拡大、公共サービスのデジタル化、そしてタイの組織を狙った標的型侵入キャンペーンの増加など、さまざまな要因によって牽引されています。高度持続的脅威(APT)とは、不正な侵入者がネットワークにアクセスし、数か月から数年にわたって潜伏し続けてデータを盗んだりシステムを偵察したりする、巧妙かつ長期的なサイバー攻撃を指します。しかし、熟練したアナリストの不足や、小規模組織におけるセキュリティ予算の分散が、より広範な導入を引き続き妨げています。
市場ダイナミクスの影響分析(2026–2032年)
| 要因 | 種類 | 影響度 | 主な影響対象セグメント |
| 重要インフラ事業者を狙った標的型侵入活動の増加 | 推進要因 | 高 | マルウェア |
| 重要情報インフラに対するコンプライアンス義務 | 推進要因 | 高 | 企業 |
| 小規模企業におけるマネージド検知・対応サービスへの需要 | 機会 | 高 | 中小企業 |
| 病院記録およびコネクテッド医療機器のデジタル化 | 機会 | 中 | ヘルスケア |
| 経験豊富な脅威ハンターおよびインシデント対応担当者の不足 | 抑制要因 | 高 | 大企業 |
| 小規模組織におけるセキュリティ予算の制約 | 抑制要因 | 中 | 中小企業 |
| レガシーシステムおよび制御技術(OT)システムとの統合 | 課題 | 中 | IT・通信 |
| アラート疲れと事後対応型の購買行動 | 課題 | 中 | フィッシング |
タイの高度持続的脅威市場における促進要因の評価(2026–2032年)
以下は、主な促進要因と市場動向への影響です。
| 促進要因 | 主に影響を受けるセグメント | 重要な理由(根拠) |
| 標的型侵入活動の増加 | マルウェア | 重要インフラ事業者を狙った持続的な攻撃キャンペーンにより、組織は定期的な監査から継続的な検知とハンティングへの移行を迫られています。乗客データが流出した2021年の Bangkok Airways のランサムウェア被害は、検知の遅れがもたらすコストを示しました。 |
| 重要インフラに対する義務的なコンプライアンス | 大企業 | 仏暦2562年(2019年)サイバーセキュリティ法は、重要情報インフラの運営事業者に監視とインシデント対応の維持を義務付けており、セキュリティを任意の支出から義務的な支出へと転換させています。 |
| リアルタイムのデジタル決済の成長 | BFSI(銀行・金融サービス・保険) | 2017年に開始された PromptPay は、個人間送金をリアルタイム基盤へと移行させました。これにより金銭目的の攻撃者が引き寄せられ、銀行による不正検知および侵入検知への支出が増加しています。 |
| ハイパースケールクラウドおよびデータセンターの構築 | IT・通信 | 2025年1月に開設された Amazon Web Services アジアパシフィック(バンコク)リージョンは、大規模なワークロードを国内にもたらし、ワークロード保護とネットワーク検知の需要を生み出しました。 |
| インターネットとモバイルの幅広い利用 | フィッシング | 人口の85%を超えるインターネット利用率は、ソーシャルエンジニアリングにさらされるユーザー層を大きく広げています。これが持続的な攻撃キャンペーンに必要な初期侵入の足掛かりとなり、メールおよびID防御の需要を押し上げています。 |
本市場の需要は、組織が業務をデジタル化し、接続される資産の基盤を拡大するなかで、企業のテクノロジー支出が増加していることに支えられています。製造業は国内生産高の約4分の1を占めており、その中核をなすエレクトロニクスおよび自動車のクラスターでは、専用の脅威監視を必要とする接続型の産業システムの導入が進んでいます。認定を受けたセキュリティ専門家の増加により、高度な防御ツールを導入・運用する国内の能力も高まっています。セキュリティ運用における人工知能の活用拡大により、微弱なシグナルしか示さない侵入の検知精度が向上し、継続的な監視の価値が高まっています。ハイブリッドワークによってエンドポイントやIDの接点が大幅に増えたため、防御への支出は企業の境界内にとどまらず拡大しています。
タイの高度持続的脅威市場における抑制要因の評価
以下は、主な抑制要因と市場動向への影響です。
| 市場の抑制要因 | 主に影響を受けるセグメント | 重要な理由(根拠) |
| 経験豊富な脅威ハンターおよびインシデント対応担当者の不足 | 大企業 | 持続的な侵入への対応には、数週間にわたる微弱なシグナルを結び付けて分析できる人材が必要ですが、専門家の大半はバンコク首都圏に集中しています。そのため地方の組織は遠隔支援に頼らざるを得ず、対応も遅くなりがちです。 |
| 小規模組織におけるセキュリティ予算の制約 | 中小企業 | 小規模企業はタイの登録企業の99%以上を占めており、IT予算が限られているため、検知・対応サービスではなく基本的なアンチウイルスの利用にとどまっています。 |
| ドル建ての輸入プラットフォーム | 大企業 | 高度なプラットフォームの大半は海外ベンダーが供給し、米ドル建てで価格設定されているため、バーツの変動が複数年契約の実質コストを左右し、予算承認を複雑にしています。 |
| 長い公共調達サイクル | 政府 | 公共調達は仏暦2560年(2017年)公共調達・物品管理法に従って行われ、その正式な入札手続きが営業サイクルを長期化させ、高度なツールの導入を遅らせています。 |
| 病院のテクノロジー予算の制約 | ヘルスケア | 公立病院は2002年から実施されている人頭払い方式の国民皆保険制度(ユニバーサル・カバレッジ制度)の下で運営されており、臨床システム以外のセキュリティツールに充てられる余裕は限られています。 |
タイの高度持続的脅威市場の課題
多くの課題があります。たとえば、多数の工場や公益事業者が10年以上前に導入された制御システムを運用しており、新しいセンサーが生産を中断させるおそれがあるため、運用担当者からの抵抗に直面し、統合は依然として困難です。アラート疲れも負担を増しています。中規模のセキュリティチームは1日に100件を超えるアラートをトリアージすることが多く、持続的な攻撃者が利用する微弱なシグナルの活動を見落とす可能性があります。購買行動は主に事後対応型であり、予算が毎年10月1日から固定されるため、時期を逃すと購入が最大12か月先送りになる場合があります。地域のマネージドサービス事業者との価格競争により、国内契約の利益率は圧迫されています。また、輸入された検知コンテンツは、タイ語のおとりメッセージや現地の業務プロセスに対応できていないことが少なくありません。
タイの高度持続的脅威市場のトレンド
以下は、タイの高度持続的脅威市場の成長を形作るトレンドの一部です。
- シグネチャ型アンチウイルスから振る舞いベースの検知への移行: 盗まれた認証情報やファイルレス手法が従来のツールをすり抜けるため、タイの大手銀行、通信事業者、製造業者は、シグネチャスキャナーを、異常な振る舞いを識別するエンドポイントおよびネットワーク分析に置き換えています。
- 自社内監視からマネージド検知・対応サービスへの移行: セキュリティチームが小規模な組織は、通信グループが支援するものを含め、バンコクでセキュリティオペレーションセンターを運営する事業者に、24時間365日の監視を委託しています。アウトソーシングにより、固定の人件費が予測可能なサービス料金に置き換わり、希少な脅威ハンターを活用できるようになります。タイ語を話すアナリストを擁し、迅速に導入できる事業者が有利になります。
- 境界防御よりも優先されるゼロトラストアーキテクチャ: 公的機関向けの2020年のクラウドファースト政策に後押しされたクラウドの普及とモバイルアクセスの拡大により、従来のネットワーク境界は消失しました。そのため組織は、侵入者による横方向の移動を抑えるため、ID管理、多要素認証、マイクロセグメンテーションに投資しています。ID、エンドポイント、ネットワークのテレメトリを組み合わせられるベンダーが、これらの案件を獲得するうえで最も有利な立場にあります。
タイの高度持続的脅威市場における投資機会
タイの高度持続的脅威市場における投資機会の一部を以下に示します。
- 中堅企業向けのマネージド検知・対応サービス: 中堅企業は大企業グループと同じ侵入リスクに直面していますが、24時間365日体制のチームを配置することはできません。投資家は、タイ語を話すアナリストを擁するバンコク拠点のセキュリティオペレーションセンターを構築し、監視、脅威ハンティング、インシデント対応をサブスクリプション形式で提供できます。参入は、通信事業者やシステムインテグレーターとの提携を通じるのが最も早く、ISO/IEC 27001認証の取得がこれを後押しします。
- ローカライズされた脅威インテリジェンスおよびハンティングプラットフォーム: 輸入されたインテリジェンスフィードは、地域の攻撃者や国内の不正手口を捉えられないことが多く、専門的なコンテンツが入り込む余地が生まれています。投資は、業種別の検知ルール、アナリスト向けツール、東南アジアのキャンペーンを網羅した厳選フィードに向けるのが最適です。サプライヤーは、ThaiCERT、大学の研究センター、すでに国内の購買企業にサービスを提供している既存のセキュリティ販売代理店との情報共有の連携を通じて参入できます。
- データセンターおよびクラウドワークロード向けセキュリティ: バンコク、チョンブリー、ラヨーン周辺の新しいデータセンターキャンパスは 機密性の高いワークロードを国内に持ち込んでおり、ワークロード保護、ネットワーク検知、ID監視への需要を生み出しています。投資家は、これらのツールをホスティングとセットにしたマネージドサービスとして提供できます。参入経路は、テナント向けに差別化されたセキュリティサービスを必要とするコロケーション事業者やクラウド再販事業者です。
タイ高度持続的脅威市場の主要企業
以下は、タイ高度持続的脅威市場シェアに大きく貢献している主要企業の一部です。
1. Palo Alto Networks
|
会社名 |
Palo Alto Networks |
|---|---|
|
設立年 |
2005 |
|
本社所在地 |
サンタクララ、米国 |
|
公式ウェブサイト |
Palo Alto Networksは、脅威防御と分析機能を統合したネットワーク、クラウド、セキュリティオペレーションのプラットフォームを提供しています。地域のチャネルパートナーや現地のセキュリティインテグレーターを通じて、タイの大規模組織にサービスを提供しています。
2. Fortinet
|
会社名 |
Fortinet |
|---|---|
|
設立年 |
2000 |
|
本社所在地 |
サニーベール、米国 |
|
公式ウェブサイト |
Fortinetは、統合型セキュリティファブリックを基盤とするファイアウォール、エンドポイント保護、脅威検知ソリューションを提供しています。タイ全土に確立された販売代理店およびパートナーのネットワークを持ち、企業やサービスプロバイダーにサービスを提供しています。
3. CrowdStrike
|
会社名 |
CrowdStrike |
|---|---|
|
設立年 |
2011 |
|
本社所在地 |
オースティン、米国 |
|
公式ウェブサイト |
CrowdStrikeは、クラウド提供型のエンドポイント保護、脅威インテリジェンス、マネージド型脅威ハンティングサービスを提供しています。地域のパートナーを通じて、高度な検知機能とインシデント対応能力を求めるタイの組織を支援しています。
4. Trend Micro
|
会社名 |
Trend Micro |
|---|---|
|
設立年 |
1988 |
|
本社所在地 |
東京、日本 |
|
公式ウェブサイト |
Trend Microは、拡張検知・対応機能を備えたエンドポイント、ネットワーク、クラウドのセキュリティ製品を開発しています。現地のチャネルパートナーと地域の研究チームに支えられ、タイで長年にわたり事業基盤を維持しています。
タイ高度持続的脅威市場における政府の取り組み
市場の発展を支援するため、さまざまな取り組みが行われています。たとえば、サイバーセキュリティ法(仏暦2562年/西暦2019年)により国家サイバーセキュリティ庁が設立され、重要情報インフラの運営事業者には監視とインシデント対応の維持が義務付けられました。個人データ保護法(仏暦2562年/西暦2019年)は2022年6月に全面施行され、2022–2027年の国家サイバーセキュリティ政策・計画では、インフラ保護、人材育成、国際協力が優先課題として定められています。
国家サイバーセキュリティ庁が実施を主導し、電子取引開発庁傘下のThaiCERTがインシデント対応と情報共有を調整しています。デジタル政府開発庁は、2023–2027年デジタル政府開発計画の下で共通プラットフォームを提供しています。また、チョンブリ県にある東部経済回廊デジタルパーク(約700ライの敷地に計画)では、投資委員会の優遇制度の枠組みの下で、データセンターやサイバーセキュリティ関連の投資プロジェクトが進められています。
タイ高度持続的脅威市場の将来展望
今後の需要は、データセンターや海底ケーブル接続の容量が引き続き拡大し、高度な保護を必要とするインフラの裾野が広がることで下支えされるでしょう。セキュリティ運用における人工知能の活用が広がることで、検知時間が短縮され、セキュリティチーム全体で自動化への継続的な支出が促進されます。デジタルプラットフォームやデータガバナンスに関する追加の規制が見込まれることから、コンプライアンス主導の購買も引き続き活発に行われる見通しです。タイの5Gネットワークはすでに人口の90%超をカバーしており、国家計画ではデジタル経済のGDPへの貢献度を2027年までに30%とすることを目標としているため、監視技術への需要は持続するでしょう。
市場セグメンテーション分析
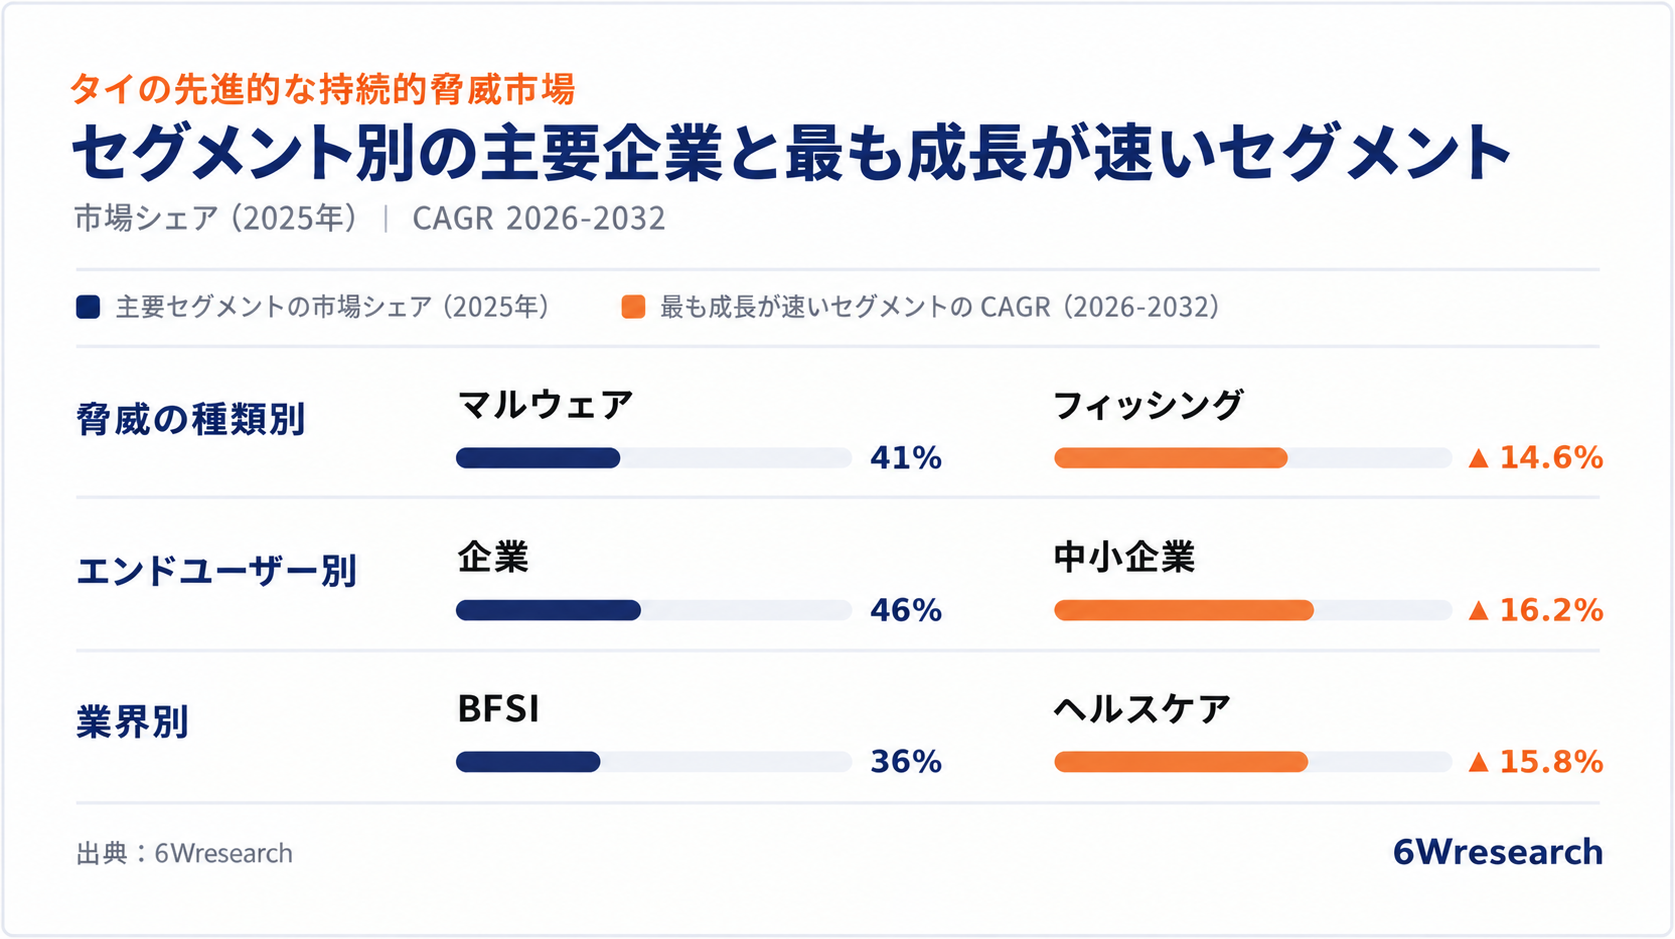
本レポートでは、市場を主要セグメント別に包括的に調査しています。以下のチャートは、2025年の市場シェアで首位のセグメントと、2026–2032年のCAGRで最も急成長するセグメントを示し、続いて各セグメントの詳細分析を掲載しています。
脅威タイプ別 – マルウェアが首位、フィッシングが最も急成長する見込み
6Wresearchのアシスタントマネージャー、Bhawna Singh氏によると、 マルウェアが 2025年に市場の41%を占めました。 これは、持続的な攻撃キャンペーンで使われるランサムウェアやスパイ活動用ツールが、タイの銀行、製造業者、公的機関を標的とし続けているためです。フィッシングは最も急速に成長すると見込まれており、2026–2032年の年平均成長率(CAGR)は14.6%と予想されています。 これは、モバイルバンキングやLINEなどのメッセージングプラットフォームが広く利用されており、タイ語で配信される認証情報窃取キャンペーンの温床となっていることが背景にあります。
エンドユーザー別 – 大企業が首位、中小企業が最も急成長する見込み
大企業は2025年に46%のシェアを占めました。 これは、専任のセキュリティオペレーション体制を維持し、国内のデータ関連法およびサイバーセキュリティ関連法に基づくコンプライアンス義務を負う大手銀行、通信事業者、製造業者に支えられたものです。中小企業は、最も高い2026–2032年の年平均成長率(CAGR)16.2%を記録すると予測されています。 手頃な価格のマネージド検知サービスが登場し、デジタル決済やサプライチェーンの連携を通じたリスクへの露出が高まっていることで、小規模企業でも高度な保護手段を導入しやすくなっているためです。
業界別 – BFSIが首位、ヘルスケアが最も急成長する見込み
業界別ではBFSIが首位となり、2025年のシェアは36%でした。 これは、リアルタイム決済基盤とオンラインバンキングにより、金融機関が持続的で金銭目的の攻撃者にとって格好の標的となっているためです。ヘルスケアは、2026–2032年の年平均成長率(CAGR)15.8%で最も急速に拡大する見込みです。病院が患者記録をデジタル化し、医療機器をネットワークに接続することで、継続的な侵入の試みを引き寄せる高価値なデータが生まれているためです。
本レポートの主な魅力
- 10年間の市場数値
- 2022年から2025年までの過去データ
- 基準年 2025年
- 2032年までの予測データ
- 市場に影響を与える主要業績評価指標(KPI)
- 今後の主要な動向とプロジェクト
レポートの主なハイライト:
- タイ高度持続的脅威市場見通し
- タイ高度持続的脅威市場の市場規模、2025年
- タイ高度持続的脅威市場の予測、2032年
- 2022~2032年期間のタイ高度持続的脅威の収益および数量の過去データと予測
- タイ高度持続的脅威市場トレンドの進化
- タイ高度持続的脅威市場の促進要因と課題
- タイ高度持続的脅威の価格動向
- タイ高度持続的脅威のポーターのファイブフォース
- タイ高度持続的脅威の業界ライフサイクル
- 2022~2032年期間のタイ高度持続的脅威市場の脅威タイプ別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のマルウェア別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のフィッシング別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のサービス拒否別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のその他別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のエンドユーザー別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場の政府別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場の大企業別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場の中小企業別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のその他別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場の業種別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場の銀行・金融・保険(BFSI)別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のヘルスケア別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のIT・通信別収益および数量の過去データと予測
- 2022~2032年期間のタイ高度持続的脅威市場のその他別収益および数量の過去データと予測
- タイ高度持続的脅威の輸出入貿易統計
- 脅威タイプ別市場機会評価
- エンドユーザー別市場機会評価
- 業種別市場機会評価
- タイ高度持続的脅威の主要企業の市場シェア
- 技術および運用パラメータ別のタイ高度持続的脅威の競合ベンチマーキング
- タイ高度持続的脅威の企業プロファイル
- タイ高度持続的脅威の主要な戦略的提言
対象市場
本レポートは、以下の市場セグメントについて包括的な調査を提供します。
脅威タイプ別
- マルウェア
- フィッシング
- サービス拒否
- その他
エンドユーザー別
- 政府
- 大企業
- 中小企業
- その他
業種別
- 銀行・金融・保険(BFSI)
- ヘルスケア
- IT・通信
- その他































